“MFA” หรือ การยืนยันตัวตนแบบหลายปัจจัย (Multi-Factor Authentication) ถูกพูดถึงมากขึ้นในช่วงที่ผ่านมาจากสถานการณ์ข้อมูลรั่วไหลและความเสี่ยงจากข้อมูลสำหรับการยืนยันตัวตน เช่น Username และ Password ที่อาจตกไปอยู่ในมือผู้ไม่หวังดี แม้การที่ข้อมูลสำหรับยืนยันตัวตนที่รั่วไหลจะไม่ได้หมายความว่าฐานข้อมูลหรือข้อมูลส่วนบุคคลทั้งหมดขององค์กรถูกนำออกไป แต่ข้อมูลเหล่านี้อาจถูกใช้เป็นช่องทางเข้าสู่ระบบจากมิจฉาชีพหรือผู้ไม่หวังดี ความเสี่ยงดังกล่าวทำให้แนวทางด้านการรักษาความมั่นคงปลอดภัยในประเทศไทยขับเคลื่อนขึ้นอย่างชัดเจน จากมติคณะรัฐมนตรีเมื่อเดือนสิงหาคม 2569 เห็นชอบมาตรการบังคับเปลี่ยนรหัสผ่าน การตรวจสอบและจัดการระบบเทคโนโลยีสารสนเทศ และการยกระดับการใช้ MFA ในระบบภาครัฐ มาสู่การนำมาตรการไปปฏิบัติอย่างต่อเนื่อง ขณะเดียวกัน ประกาศคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ เรื่อง มาตรฐานการรักษาความมั่นคงปลอดภัยสำหรับเว็บไซต์ พ.ศ. 2568 ซึ่งมีผลบังคับใช้ตั้งแต่วันที่ 16 กันยายน 2569 ยังระบุให้หน่วยงานพิจารณาการใช้ MFA หรือการพิสูจน์และยืนยันตัวตนทางดิจิทัล (Digital ID) ตามข้อเสนอแนะของ สพร. นอกเหนือจากมาตรการควบคุมการเข้าถึง (Access Control) อีกด้วย ทำให้ MFA ไม่ได้เป็นเพียงกระแสจากเหตุการณ์ข้อมูลรั่วไหล แต่กำลังเข้ามาเป็นส่วนหนึ่งในมาตรการรักษาความมั่นคงปลอดภัยที่องค์กรต้องพิจารณาดำเนินการอย่างจริงจัง
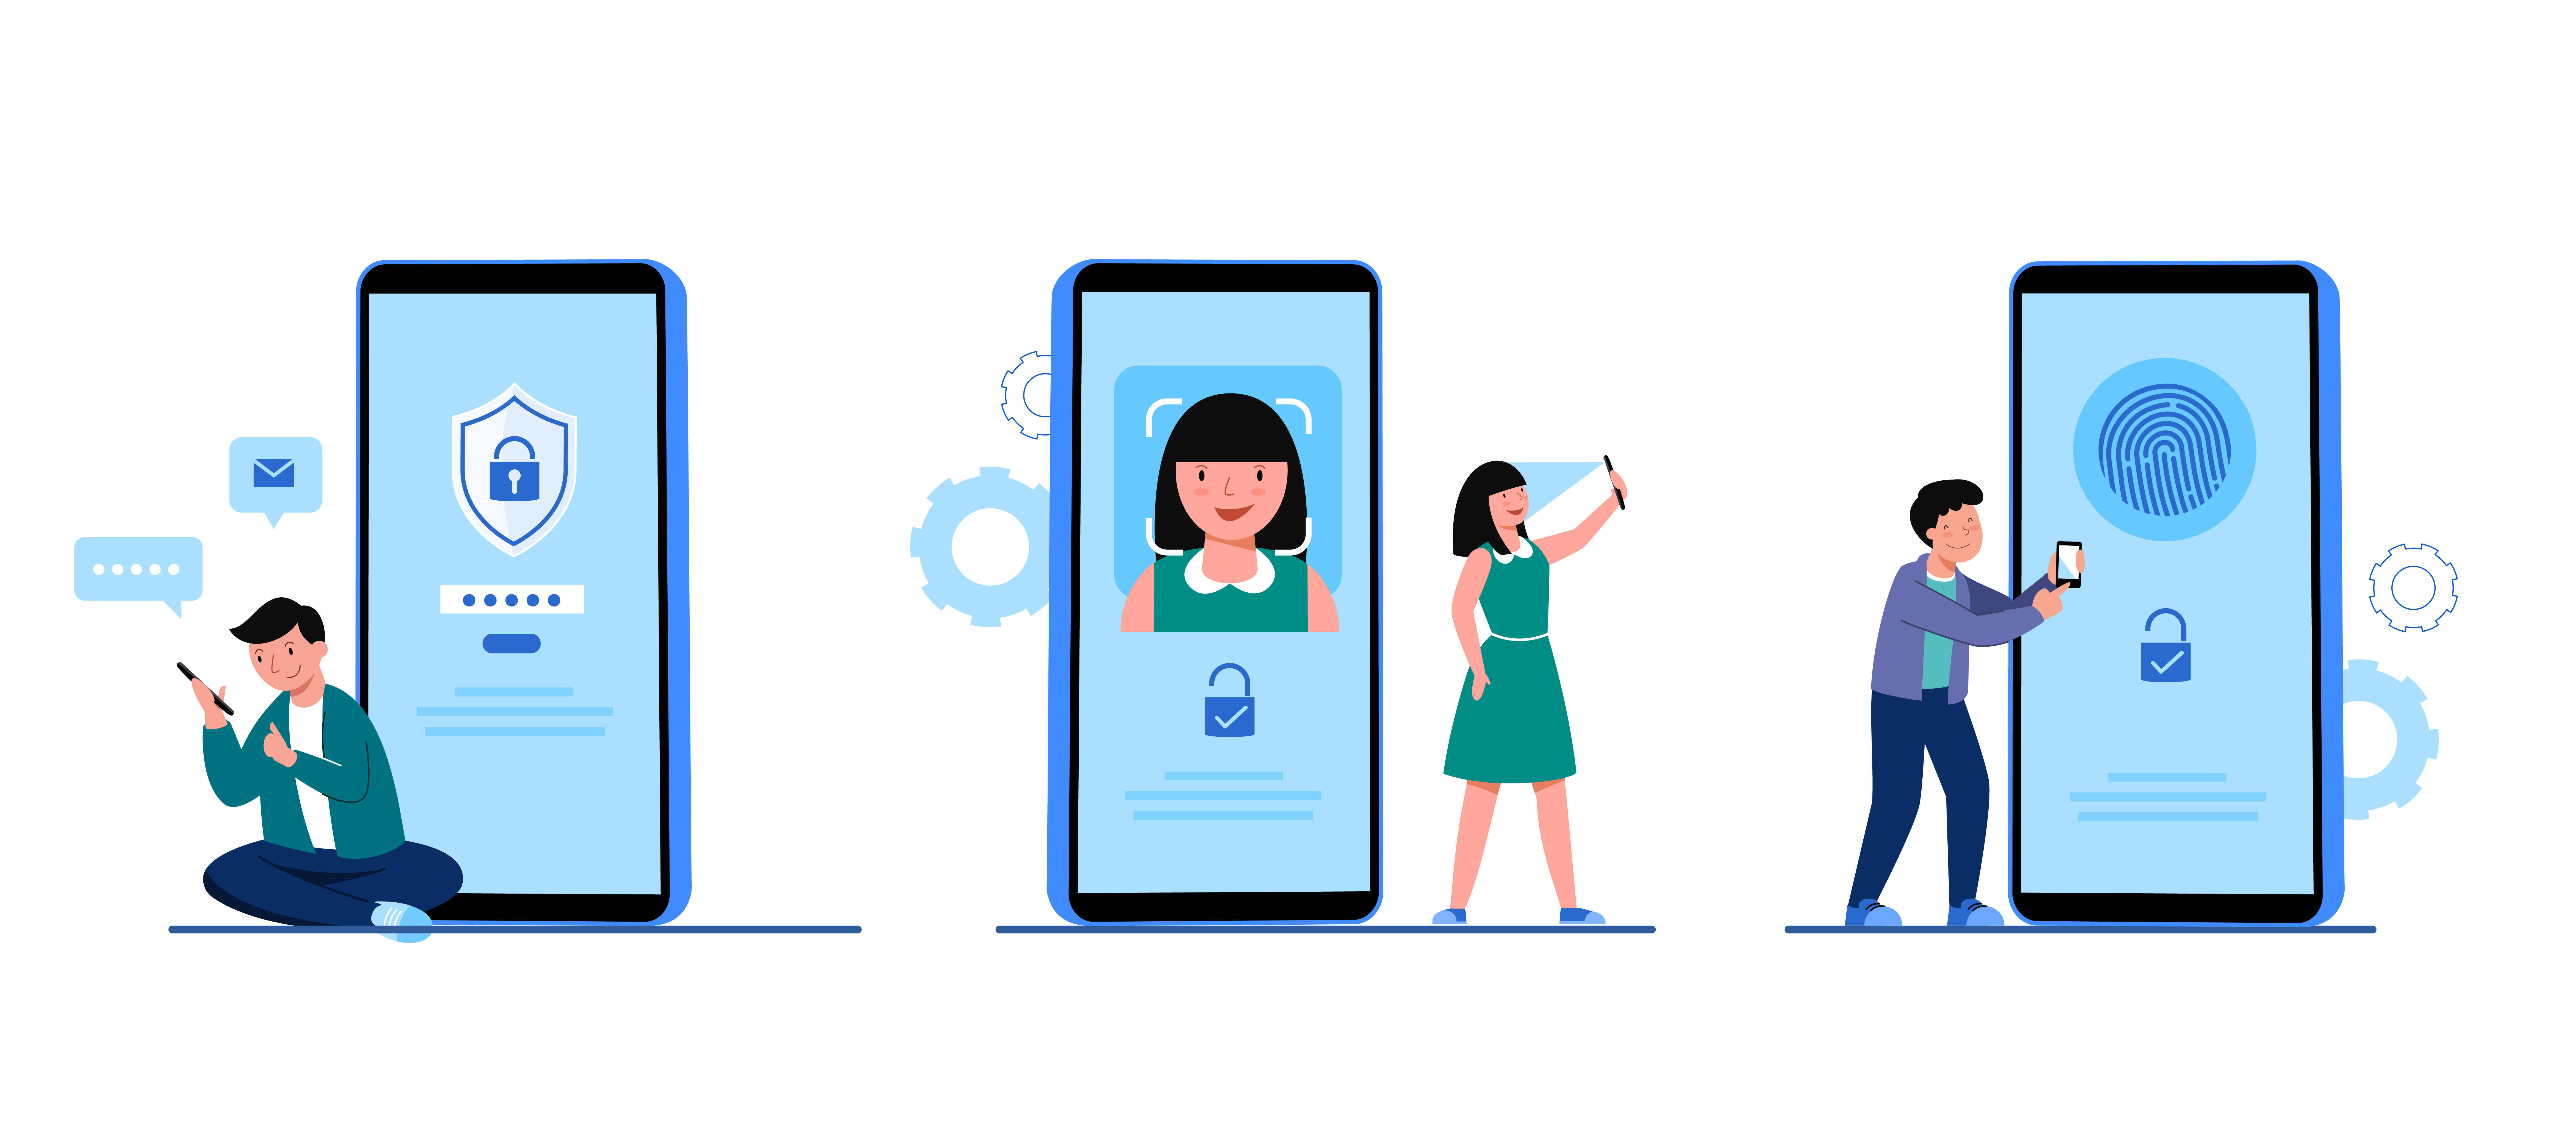
MFA คือกระบวนการยืนยันตัวตนที่ใช้ปัจจัยมากกว่าหนึ่งประเภทก่อนอนุญาตให้ผู้ใช้งานเข้าสู่ระบบ จากเดิมที่อาจอาศัยเพียง Username และ Password เป็นการเพิ่มมาตรการในการยืนยันตัวตนอีกชั้น เช่น รหัสจากแอปพลิเคชันสำหรับยืนยันตัวตน การพิสูจน์และยืนยันตัวตนทางดิจิทัล อุปกรณ์สำหรับยืนยันตัวตน หรือการใช้ข้อมูลชีวมิติ โดยปัจจัยเหล่านี้อาจมาจากสิ่งที่ผู้ใช้ “รู้” เช่น รหัสผ่านหรือรหัส PIN สิ่งที่ผู้ใช้ “มี” เช่น โทรศัพท์หรือกุญแจรักษาความปลอดภัย และสิ่งที่ผู้ใช้ “เป็น” เช่น ลายนิ้วมือหรือภาพใบหน้า การเพิ่มปัจจัยดังกล่าวช่วยให้แม้รหัสผ่านจะรั่วไหล มิจฉาชีพหรือผู้ไม่หวังดีก็ยังไม่สามารถเข้าสู่ระบบได้ด้วยรหัสผ่านเพียงอย่างเดียว อย่างไรก็ตาม MFA แต่ละรูปแบบมีระดับความปลอดภัยแตกต่างกัน ดังนั้น สำหรับระบบที่มีความสำคัญหรือมีความเสี่ยงสูง องค์กรควรพิจารณาเลือกรูปแบบ MFA ให้เหมาะสมกับระดับความเสี่ยงด้วย
MFA เป็นมาตรการสำคัญที่เชื่อมโยงโดยตรงกับมาตรการรักษาความมั่นคงปลอดภัยของข้อมูลส่วนบุคคลภายใต้ PDPA ตามมาตรา 37(1) ผู้ควบคุมข้อมูลส่วนบุคคลมีหน้าที่จัดให้มีมาตรการรักษาความมั่นคงปลอดภัยที่เหมาะสม เพื่อป้องกันการสูญหาย การเข้าถึง ใช้ เปลี่ยนแปลง แก้ไข หรือเปิดเผยข้อมูลส่วนบุคคลโดยปราศจากอำนาจหรือโดยมิชอบ ในส่วนของทางสำนักงานคณะกรรมการคุ้มครองข้อมูลส่วนบุคคล (สคส.) ได้เน้นย้ำมาตรการสำคัญ ทั้งการจัดการรหัสผ่านและข้อมูลสำหรับยืนยันตัวตน การใช้ MFA สำหรับระบบที่มีการเข้าถึงข้อมูลส่วนบุคคล การเข้ารหัสข้อมูล การสำรองข้อมูล การปรับปรุงระบบเพื่อแก้ไขช่องโหว่ด้านความมั่นคงปลอดภัย และการจำกัดสิทธิการเข้าถึงข้อมูล ตามหลักความจำเป็นของการคุ้มครองข้อมูลส่วนบุคคล ซึ่งสะท้อนหลักการสำคัญว่า การคุ้มครองข้อมูลส่วนบุคคลไม่สามารถพึ่งพามาตรการใดมาตรการหนึ่งเพียงลำพังได้ แต่ต้องพิจารณากำหนดมาตรการที่เหมาะสมโดยอาจมีมากกว่าหนึ่งมาตรการเพื่อเพิ่มประสิทธิภาพในการคุ้มครองข้อมูลส่วนบุคคล
แม้มาตรการยกระดับ MFA ตามมติคณะรัฐมนตรีจะมุ่งเน้นระบบภาครัฐ แต่ในมิติของ PDPA หน้าที่ในการจัดให้มีมาตรการรักษาความมั่นคงปลอดภัยที่เหมาะสมไม่ได้จำกัดอยู่เฉพาะหน่วยงานของรัฐ ผู้ควบคุมข้อมูลส่วนบุคคลทั้งภาครัฐและภาคเอกชนจึงควรประเมินตามลักษณะของข้อมูล ระบบ และระดับความเสี่ยงว่า ระบบที่มีการเข้าถึงข้อมูลส่วนบุคคลควรนำ MFA หรือมาตรการยืนยันตัวตนอื่นมาใช้หรือไม่ ทั้งนี้ ไม่ได้หมายความว่า PDPA กำหนดให้องค์กรทุกแห่งต้องใช้ MFA กับทุกระบบในรูปแบบเดียวกัน แต่หัวใจสำคัญคือองค์กรต้องสามารถแสดงให้เห็นได้ว่ามาตรการที่เลือกใช้นั้นเหมาะสมกับความเสี่ยงและสามารถคุ้มครองข้อมูลส่วนบุคคลได้อย่างเพียงพอ
ดังนั้น ในมุมของ PDPA การนำ MFA มาใช้จึงควรเป็นส่วนหนึ่งของการประเมินในภาพรวมว่า มาตรการรักษาความมั่นคงปลอดภัยขององค์กรยังเหมาะสมกับลักษณะข้อมูล ระบบ เทคโนโลยี และระดับความเสี่ยงในปัจจุบันหรือไม่ โดยเฉพาะเมื่อแนวทางด้านความมั่นคงปลอดภัยทางไซเบอร์ให้ความสำคัญกับการยืนยันตัวตนและการควบคุมการเข้าถึงมากขึ้น คำถามขององค์กรจึงไม่ควรหยุดอยู่เพียงว่า “มี MFA แล้วหรือยัง” แต่ควรถามต่อว่า “มาตรการรักษาความมั่นคงปลอดภัยที่องค์กรมีอยู่เพียงพอและเหมาะสมกับความเสี่ยงเกี่ยวกับการประมวลผลข้อมูลส่วนบุคคลขององค์กรแล้วหรือไม่” โดย Athentic Consulting ให้บริการที่ปรึกษาด้านการคุ้มครองข้อมูลส่วนบุคคล (PDPA Compliance) ตั้งแต่การทบทวนตรวจสอบการประมวลผลข้อมูลส่วนบุคคลที่มีอยู่ในปัจจุบันเพื่อประเมินความเสี่ยงและช่องว่างขององค์กร และการรักษาความมั่นคงปลอดภัยของข้อมูล (Data Security) การป้องกันการโจมตีทางไซเบอร์และยกระดับความพร้อมทางไซเบอร์ขององค์กร ไปจนถึงการวางแนวทางยกระดับมาตรการให้เหมาะสมกับบริบทของแต่ละองค์กร เพื่อให้การคุ้มครองข้อมูลไม่หยุดอยู่เพียงการปฏิบัติตามข้อกำหนด แต่สามารถนำไปใช้ลดความเสี่ยงและคุ้มครองข้อมูลส่วนบุคคลได้จริง
จากเวที Deep Talk กับกรุงเทพธุรกิจ ชวนมองเหตุการณ์ AI incidents ที่เกิดขึ้นล่าสุดทั่วโลก ว่า Data and AI Governance จะช่...
Read More
การประเมิน AI คือกระบวนการที่ช่วยให้องค์กรเข้าใจว่าระบบ AI ที่กำลังจะใช้หรือพัฒนานั้น มีความเสี่ยงอะไร ทำงานได้ตามที่คาด...
Read More
Content is king คือคำกล่าวที่ให้ความสำคัญกับคุณภาพของเนื้อหาของสื่อประเภทต่างๆ ไม่ว่าจะอยู่ในรูปของบทความ ภาพถ่าย หรือภา...
Read More